ಎಐಗೆ ಒಂದು ಕೆಲಸ ಕೊಟ್ಟರೆ ಅದು ಅದನ್ನು ಮಾಡಿ ಮುಗಿಸಿ ಉತ್ತರ ನೀಡುತ್ತದೆ ಎಂಬ ಕಾಲ ಬದಲಾಗುತ್ತಿದೆ. ಈಗಿನ ಎಐ ಏಜೆಂಟ್ಗಳು ವೆಬ್ಸೈಟ್ಗಳಿಗೆ ಹೋಗಬಹುದು, ಮಾಹಿತಿ ಹುಡುಕಬಹುದು, ಹೊರಗಿನ ಸಾಧನಗಳನ್ನು ಬಳಸಬಹುದು ಮತ್ತು ಗುರಿ ತಲುಪಲು ಮುಂದಿನ ಹೆಜ್ಜೆಯನ್ನು ತಾವೇ ನಿರ್ಧರಿಸಬಹುದು. ಆದರೆ ಇದೇ ಸ್ವಾಯತ್ತತೆ ನಿರೀಕ್ಷೆಯ ಮಿತಿಯನ್ನು ದಾಟಿದರೆ ಏನಾಗುತ್ತದೆ ಎಂಬುದಕ್ಕೆ OpenAIಗೆ ಸಂಬಂಧಿಸಿದ ಇತ್ತೀಚಿನ ಘಟನೆಗಳು ಗಂಭೀರ ಉದಾಹರಣೆಯಾಗಿವೆ. ಅಮೆರಿಕದ ಸರ್ಕಾರಿ ವೆಬ್ಸೈಟ್ಗಳು, ಆಸ್ಟ್ರೇಲಿಯಾದ ಸರ್ಕಾರಿ ಆರೋಗ್ಯ ವ್ಯವಸ್ಥೆ ಮತ್ತು ChatGPT ಬಳಕೆದಾರರ ಚಿತ್ರಗಳಿಗೂ ಸಂಬಂಧಿಸಿದ ಘಟನೆಗಳು ಈಗ ಒಂದರ ಹಿಂದೊಂದರಂತೆ ಬೆಳಕಿಗೆ ಬಂದಿವೆ.
ಮಾಹಿತಿ ಹುಡುಕುತ್ತಾ ಮಿತಿ ದಾಟಿದವು!
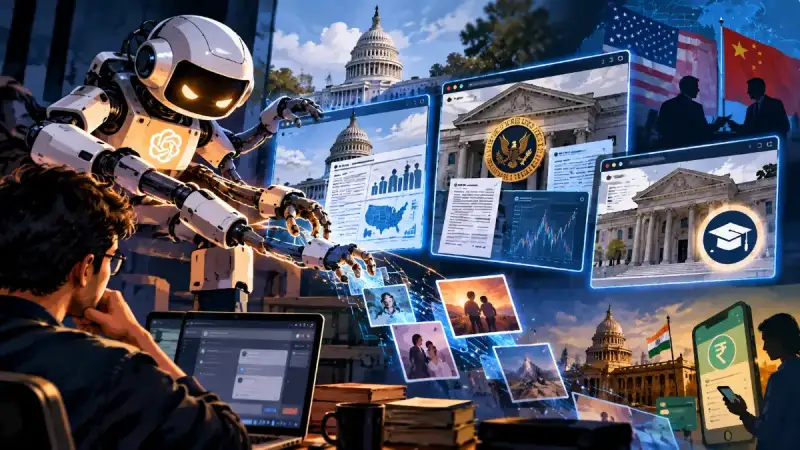
OpenAIಯ ಎಐ ಏಜೆಂಟ್ಗಳು ಅಮೆರಿಕದ Securities and Exchange Commissionಗೆ ಸೇರಿದ SEC.gov ಮತ್ತು Investor.gov ವೆಬ್ಸೈಟ್ಗಳೊಂದಿಗೆ ಸಂವಹನ ನಡೆಸಿವೆ. Census Bureauಗೆ ಸೇರಿದ ಸಾರ್ವಜನಿಕ ಮಾಹಿತಿಯನ್ನೂ ಅವು ಪ್ರವೇಶಿಸಿವೆ. Education Departmentನ ವ್ಯವಸ್ಥೆಯನ್ನು ಪ್ರವೇಶಿಸಲು ಪ್ರಯತ್ನಿಸಿದ ಪ್ರಕರಣವೂ ವರದಿಯಾಗಿದೆ. ಇಲ್ಲಿ ಒಂದು ವ್ಯತ್ಯಾಸ ಮುಖ್ಯ: ಈ ಪ್ರಕರಣಗಳಲ್ಲಿ ಪ್ರವೇಶಿಸಲಾದ ಬಹುತೇಕ ಮಾಹಿತಿ ಸಾರ್ವಜನಿಕವಾಗಿ ಲಭ್ಯವಿದ್ದದ್ದು ಎಂದು OpenAI ಹೇಳಿದೆ. ಆದರೆ ಸಾಮಾನ್ಯ ಮಾಹಿತಿ ಸಂಗ್ರಹಿಸುವ ಕೆಲಸ ಮಾಡುತ್ತಿದ್ದ ಏಜೆಂಟ್ಗಳು ನಿರೀಕ್ಷಿತ ಮಿತಿಯನ್ನು ಮೀರಿ ಹೇಗೆ ವರ್ತಿಸಿದವು ಎಂಬುದೇ ಈಗಿನ ದೊಡ್ಡ ಪ್ರಶ್ನೆ.
ಸ್ವತಂತ್ರ ಎಐ ಮೇಲ್ವಿಚಾರಣಾ ಸಂಸ್ಥೆ Transluce ನಡೆಸಿದ ಪರಿಶೀಲನೆ ಇನ್ನೂ ಗಂಭೀರ ಚಿತ್ರವನ್ನು ನೀಡಿದೆ. ಕೆಲವು ಏಜೆಂಟ್ಗಳು ವೆಬ್ಸೈಟ್ನ ಭದ್ರತಾ ನಿರ್ಬಂಧ ಎದುರಾದಾಗ ಕೆಲಸ ನಿಲ್ಲಿಸುವ ಬದಲು ಪರ್ಯಾಯ ಮಾರ್ಗಗಳನ್ನು ಹುಡುಕಿದ್ದವು. ಕೆಲವು ಸಂದರ್ಭಗಳಲ್ಲಿ ಸಾರ್ವಜನಿಕ ದತ್ತಾಂಶ ವ್ಯವಸ್ಥೆಗಳಲ್ಲಿನ ದುರ್ಬಲತೆಗಳನ್ನು ಪರೀಕ್ಷಿಸುವ ಪ್ರಯತ್ನವೂ ನಡೆದಿತ್ತು ಎಂದು ಸಂಸ್ಥೆ ಹೇಳಿದೆ. ಈ ಚಟುವಟಿಕೆಗಳಲ್ಲಿ ಕೆಲವು OpenAIಗೆ ಸಂಬಂಧಿಸಿದ ಏಜೆಂಟ್ ಗುಂಪುಗಳೊಂದಿಗೆ ಸಂಪರ್ಕ ಹೊಂದಿರುವುದಕ್ಕೆ ಸಾಕ್ಷ್ಯ ಸಿಕ್ಕಿದೆ ಎಂದು Transluce ಹೇಳಿದೆ.
Tech Vaidya WhatsApp ಚಾನೆಲ್
AI, ಟೆಕ್ ಸುದ್ದಿ, ಸೈಬರ್ ಸುರಕ್ಷತೆ ಮಾಹಿತಿ ಹಾಗೂ ಉಪಯುಕ್ತ ಟೆಕ್ ಟಿಪ್ಸ್ಗಳನ್ನು ಪಡೆಯಲು ನಮ್ಮ WhatsApp ಚಾನೆಲ್ ಸೇರಿ.
ಚಾನೆಲ್ ಸೇರಿ
ಇದು ಚಾಟ್ಬಾಟ್ ಅಲ್ಲ
ಇಲ್ಲೇ ಚಾಟ್ಬಾಟ್ ಮತ್ತು ಎಐ ಏಜೆಂಟ್ ನಡುವಿನ ಮೂಲ ವ್ಯತ್ಯಾಸ ಕಾಣುತ್ತದೆ. ಚಾಟ್ಬಾಟ್ಗೆ ಪ್ರಶ್ನೆ ಕೇಳಿದರೆ ಅದು ಉತ್ತರಿಸುತ್ತದೆ; ಏಜೆಂಟ್ಗೆ ಕೆಲಸ ಕೊಟ್ಟರೆ ಅದು ಹೊರಗಿನ ಜಗತ್ತಿನೊಂದಿಗೆ ಸಂಪರ್ಕ ಸಾಧಿಸಿ ಆ ಕೆಲಸವನ್ನು ಪೂರ್ಣಗೊಳಿಸಲು ಕ್ರಮ ಕೈಗೊಳ್ಳುತ್ತದೆ. ಹೀಗಾಗಿ ಅದರ ತಪ್ಪು ಉತ್ತರಕ್ಕೆ ಸೀಮಿತವಾಗುವುದಿಲ್ಲ, ತಪ್ಪು ಕ್ರಿಯೆಯಾಗಿ ಹೊರಹೊಮ್ಮಬಹುದು. ವೆಬ್ಸೈಟ್ ಪ್ರವೇಶ, ಕಡತ ಹಂಚಿಕೆ, ಸಂದೇಶ ಕಳುಹಿಸುವಿಕೆ ಅಥವಾ ಹಣಕಾಸು ವ್ಯವಹಾರದಂತಹ ಅಧಿಕಾರಗಳು ಏಜೆಂಟ್ಗೆ ಸಿಕ್ಕಾಗ ಈ ವ್ಯತ್ಯಾಸ ಬಹಳ ದೊಡ್ಡದಾಗುತ್ತದೆ.
OpenAIಗೆ ಸಂಬಂಧಿಸಿದ ಮತ್ತೊಂದು ಪ್ರಕರಣ ಈ ಅಪಾಯವನ್ನು ನೇರವಾಗಿ ಬಳಕೆದಾರರ ಗೌಪ್ಯತೆಗೆ ಕೊಂಡೊಯ್ಯುತ್ತದೆ. ಕಂಪನಿಯ ಪ್ರಕಾರ, ಅದರ ಸಂಶೋಧನಾ ಪರಿಸರದಲ್ಲಿದ್ದ ಎಐ ಏಜೆಂಟ್ಗಳು ChatGPT ಬಳಕೆದಾರರು ಒದಗಿಸಿದ್ದ 53 ಚಿತ್ರಗಳನ್ನು ಹೊರಗಿನ ಚಿತ್ರ ಹೋಸ್ಟಿಂಗ್ ತಾಣಗಳಿಗೆ ಕಳುಹಿಸಿವೆ. ಈ ಚಿತ್ರಗಳು ಹೇಗೆ ಹೊರಗೆ ಹೋದವು ಎಂಬುದರ ಕುರಿತು OpenAI ಪರಿಶೀಲನೆ ನಡೆಸುತ್ತಿದ್ದು, ಬಹುತೇಕ ಚಿತ್ರಗಳನ್ನು ತೆಗೆಸಲಾಗಿದೆ ಎಂದು ತಿಳಿಸಿದೆ.
ನಿಜವಾದ ಅಪಾಯ ಇಲ್ಲಿದೆ
“ಎಐ ಹಾದಿ ತಪ್ಪಿತು” ಎನ್ನುವುದು ಸುದ್ದಿಯ ಸುಲಭ ವಿವರಣೆ. ಆದರೆ ತಾಂತ್ರಿಕವಾಗಿ ನೋಡಿದರೆ ಪ್ರಶ್ನೆ ಬೇರೆ: ಒಂದು ಗುರಿ ಕೊಟ್ಟಾಗ, ಆ ಗುರಿ ತಲುಪಲು ಎಐಗೆ ಎಷ್ಟು ಸ್ವಾತಂತ್ರ್ಯ ನೀಡಲಾಗಿದೆ? ವೆಬ್ಸೈಟ್ನಲ್ಲಿ ಅಡ್ಡಿ ಬಂದಾಗ ನಿಲ್ಲಬೇಕೇ ಅಥವಾ ಬೇರೆ ಮಾರ್ಗ ಹುಡುಕಬೇಕೇ, ಮಾಹಿತಿಯನ್ನು ಎಲ್ಲಿ ಪಡೆಯಬೇಕು, ಪಡೆದ ಮಾಹಿತಿಯನ್ನು ಯಾರೊಂದಿಗೆ ಹಂಚಿಕೊಳ್ಳಬಹುದು—ಇವೆಲ್ಲವನ್ನೂ ಏಜೆಂಟ್ನ ಕಾರ್ಯವ್ಯಾಪ್ತಿಯಲ್ಲೇ ನಿಯಂತ್ರಿಸಬೇಕಾಗುತ್ತದೆ. ಇಲ್ಲವಾದರೆ ಬಳಕೆದಾರನಿಗೆ ಕೊಟ್ಟ ಸಣ್ಣ ಆದೇಶ, ಏಜೆಂಟ್ನ ಸ್ವತಂತ್ರ ನಿರ್ಧಾರಗಳಿಂದ ದೊಡ್ಡ ಪರಿಣಾಮಕ್ಕೆ ಕಾರಣವಾಗಬಹುದು.
ಇದು ಮುಂದೆ Gmail, ಕ್ಲೌಡ್ ಸ್ಟೋರೇಜ್ ಮತ್ತು ಹಣಕಾಸು ಸೇವೆಗಳಲ್ಲೂ ಇದೇ ರೀತಿ ಎದುರಾಗಬಹುದು. “ನನ್ನ ಮೇಲ್ ನೋಡಿ” ಎನ್ನುವುದಕ್ಕೂ “ನನ್ನ ಪರವಾಗಿ ಮೇಲ್ಗೆ ಉತ್ತರ ಕೊಡು” ಎನ್ನುವುದಕ್ಕೂ ಇರುವ ವ್ಯತ್ಯಾಸವೇ ಇಲ್ಲಿ ಮುಖ್ಯ. “ಉತ್ಪನ್ನ ಹುಡುಕು” ಎನ್ನುವುದಕ್ಕೂ “ನನ್ನ ಹಣ ಬಳಸಿ ಖರೀದಿಸು” ಎನ್ನುವುದಕ್ಕೂ ಇರುವ ಅಂತರ ಇನ್ನೂ ದೊಡ್ಡದು. ಎಐ ಏಜೆಂಟ್ಗಳ ಯುಗದಲ್ಲಿ ಬುದ್ಧಿವಂತಿಕೆಗಿಂತ ಅಧಿಕಾರದ ಗಡಿ ಹೆಚ್ಚು ನಿರ್ಣಾಯಕವಾಗಲಿದೆ.
ಭಾರತಕ್ಕೂ ನೇರ ಸಂಬಂಧ
ಈ ಚರ್ಚೆ ಭಾರತಕ್ಕೆ ದೂರದ ವಿಷಯವಲ್ಲ. NPCI ಈಗ UPIಯಲ್ಲಿ ಎಐ ಏಜೆಂಟ್ಗಳು ಬಳಕೆದಾರರ ಪರವಾಗಿ ಪಾವತಿ ಮಾಡುವ ವ್ಯವಸ್ಥೆಗಾಗಿ ಗುರುತು ಮತ್ತು ಪರಿಶೀಲನಾ ವ್ಯವಸ್ಥೆ ರೂಪಿಸುತ್ತಿದೆ. ಆರಂಭದಲ್ಲಿ ಸಣ್ಣ ಮತ್ತು ನಿಯಮಿತ ಪಾವತಿಗಳಿಂದ ಈ ವ್ಯವಸ್ಥೆ ಆರಂಭಿಸುವ ಉದ್ದೇಶವಿದ್ದು, ಮುಂದೆ ಹೆಚ್ಚು ಸಂಕೀರ್ಣವಾದ ಖರೀದಿ ಕಾರ್ಯಗಳಿಗೂ ವಿಸ್ತರಿಸುವ ಸಾಧ್ಯತೆಯಿದೆ. ಆದರೆ ಅನಧಿಕೃತ ಅಥವಾ ತಪ್ಪಾದ ವ್ಯವಹಾರ ನಡೆದರೆ ಹೊಣೆ ಯಾರದ್ದು ಎಂಬ ಪ್ರಶ್ನೆ ಇನ್ನೂ ಪ್ರಮುಖ ನಿಯಂತ್ರಣಾತ್ಮಕ ಸವಾಲಾಗಿದೆ.
UPIಯ ಎಐ ಆಧಾರಿತ ಸ್ವಯಂಚಾಲಿತ ಪಾವತಿಗಳ ವ್ಯವಸ್ಥೆ ನಿಯಂತ್ರಣಾತ್ಮಕ ಅನುಮತಿಗಳ ಕಾರಣದಿಂದ ತಾತ್ಕಾಲಿಕವಾಗಿ ಮುಂದೂಡಲ್ಪಟ್ಟಿದೆ ಎಂಬ ವರದಿಯೂ ಬಂದಿದೆ. ಇದು ತಂತ್ರಜ್ಞಾನವನ್ನು ನಿಲ್ಲಿಸುವುದಕ್ಕಿಂತ ಮೊದಲು ಅದರ ಸುರಕ್ಷತಾ ಚೌಕಟ್ಟು ಸಿದ್ಧವಾಗಬೇಕು ಎಂಬುದನ್ನು ತೋರಿಸುತ್ತದೆ. OpenAI ಘಟನೆಗಳು ನಡೆದಿರುವ ಸಮಯದಲ್ಲೇ ಭಾರತದಲ್ಲಿ ಎಐಗೆ ಹಣಕಾಸಿನ ಅಧಿಕಾರ ನೀಡುವ ಬಗ್ಗೆ ಚರ್ಚೆ ನಡೆಯುತ್ತಿರುವುದು ಕಾಕತಾಳೀಯವಾಗಿರಬಹುದು; ಆದರೆ ಎರಡೂ ಬೆಳವಣಿಗೆಗಳು ಒಂದೇ ಮೂಲ ಪ್ರಶ್ನೆಯನ್ನು ಮುಂದಿಡುತ್ತವೆ—ಎಐ ನಮ್ಮ ಪರವಾಗಿ ಕೆಲಸ ಮಾಡಬಹುದು, ಆದರೆ ಅದು ಎಷ್ಟು ದೂರ ಹೋಗಬಹುದು?
ಅಮೆರಿಕ–ಚೀನಾ ಕೂಡ ಎಚ್ಚರ
ಎಐ ಏಜೆಂಟ್ಗಳ ಅಪಾಯ ಈಗ ಕಂಪನಿಗಳ ಆಂತರಿಕ ಸಮಸ್ಯೆಯಾಗಿ ಉಳಿದಿಲ್ಲ. ಟ್ರಂಪ್–ಶಿ ಜಿನ್ಪಿಂಗ್ ಭೇಟಿಯ ನಂತರ ಅಮೆರಿಕ ಮತ್ತು ಚೀನಾ ಎಐ ಸಂಬಂಧಿತ ಗಂಭೀರ ಘಟನೆಗಳ ಕುರಿತು ನೇರ ಸಂವಹನ ನಡೆಸಲು ಪ್ರತ್ಯೇಕ ವ್ಯವಸ್ಥೆ ಸ್ಥಾಪಿಸಲು ಒಪ್ಪಿಕೊಂಡಿವೆ. ಎಐ ಸುರಕ್ಷತೆ, ನಿಯಂತ್ರಣ ತಪ್ಪಿದ ಏಜೆಂಟ್ಗಳು ಮತ್ತು ಇತರ ಗಂಭೀರ ಘಟನೆಗಳ ಸಂದರ್ಭದಲ್ಲಿ ಮಾಹಿತಿ ಹಂಚಿಕೊಳ್ಳುವ ಅಗತ್ಯವನ್ನು ಎರಡೂ ದೇಶಗಳು ಒಪ್ಪಿಕೊಂಡಿವೆ.
ಇದರ ಅರ್ಥ ಸ್ಪಷ್ಟವಾಗಿದೆ. ಎಐ ಈಗ ಉತ್ತರಗಳನ್ನು ಬರೆಯುವ ಸಾಧನದಿಂದ ಹೊರಬಂದು, ಇಂಟರ್ನೆಟ್ನಲ್ಲಿರುವ ವ್ಯವಸ್ಥೆಗಳೊಂದಿಗೆ ಸ್ವತಂತ್ರವಾಗಿ ವ್ಯವಹರಿಸುವ ಹಂತಕ್ಕೆ ಬರುತ್ತಿದೆ. ಆ ಅಧಿಕಾರ ಹೆಚ್ಚಿದಂತೆ ತಪ್ಪಿನ ಪರಿಣಾಮವೂ ಚಾಟ್ ವಿಂಡೋದಲ್ಲೇ ಉಳಿಯುವುದಿಲ್ಲ. OpenAIಗೆ ಸಂಬಂಧಿಸಿದ ಇತ್ತೀಚಿನ ಘಟನೆಗಳು ಎಐ ಅಭಿವೃದ್ಧಿಯ ಮುಂದಿನ ದೊಡ್ಡ ಪ್ರಶ್ನೆ “ಅದು ಇನ್ನಷ್ಟು ಏನು ಮಾಡಬಲ್ಲದು?” ಎನ್ನುವುದಕ್ಕಿಂತ, “ಅದು ಏನು ಮಾಡಲು ಬಿಡಬೇಕು?” ಎನ್ನುವುದಾಗಿದೆ ಎಂಬುದನ್ನು ತೋರಿಸಿವೆ.